Paiement sans contact et NFC sur smartphone en 2026 : comment fonctionne vraiment le paiement mobile
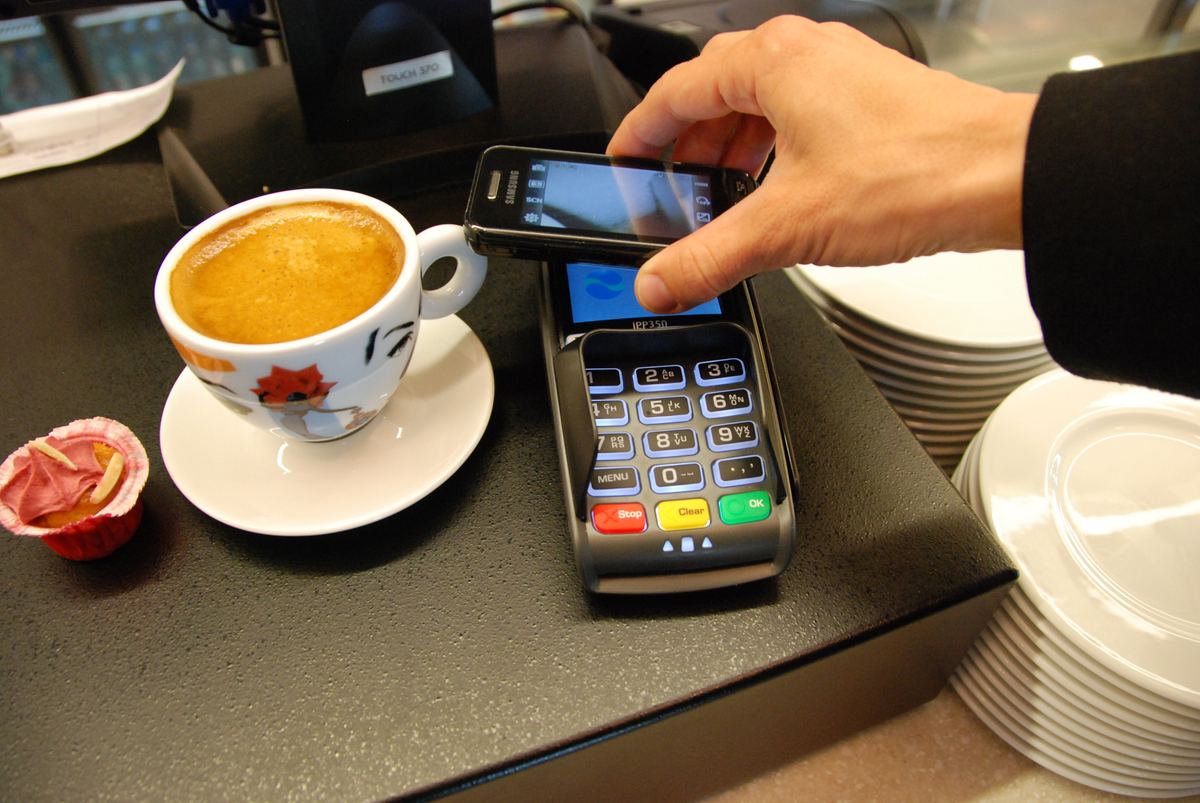
Poser son téléphone sur un terminal de paiement est devenu un geste aussi banal que sortir sa carte bancaire. En France, une part croissante des transactions sans contact passe désormais par un smartphone plutôt que par une carte physique. Pourtant, peu d'utilisateurs savent réellement ce qui se produit techniquement pendant la fraction de seconde où le téléphone communique avec le terminal. Entre puce NFC, tokenisation et éléments de sécurité, voici comment fonctionne vraiment le paiement mobile en 2026.
NFC : une technologie de courte portée, pensée pour la sécurité
Le NFC (Near Field Communication) est un standard de communication radio à très courte portée, quelques centimètres au maximum, dérivé des technologies RFID. Cette portée volontairement limitée est en réalité une mesure de sécurité : elle empêche qu'une transaction soit déclenchée à distance, à l'insu de l'utilisateur, contrairement à ce que craignent certains mythes persistants sur le « vol de données sans contact ». Chaque smartphone moderne intègre une puce NFC dédiée, distincte du reste de l'électronique, qui gère uniquement cette communication de proximité.
Lorsqu'un téléphone est approché d'un terminal de paiement, celui-ci génère un champ électromagnétique qui alimente la puce NFC et initie un échange de données chiffré. Cet échange ne dure que quelques dizaines de millisecondes, le temps d'authentifier la transaction et de la valider.
La tokenisation : la vraie révolution du paiement mobile
Contrairement à une idée reçue, le numéro de carte bancaire réel n'est jamais transmis lors d'un paiement par smartphone. Au moment où l'on ajoute une carte à Apple Pay, Google Wallet ou Samsung Wallet, la banque émettrice génère un jeton de paiement (token) unique, propre à cet appareil précis, qui remplace le numéro de carte pour toutes les transactions futures. Ce jeton est inutilisable sur un autre appareil et peut être révoqué instantanément par la banque en cas de perte ou de vol du téléphone, sans qu'il soit nécessaire de faire opposition sur la carte physique associée.
Ce mécanisme de tokenisation, normalisé par les réseaux Visa et Mastercard sous le nom de Token Service Provider, est aujourd'hui considéré comme plus sûr que la carte physique elle-même : même en cas d'interception de la communication NFC, un jeton dérobé ne permettrait pas de reconstituer le numéro de carte d'origine.
Où sont stockées les données de paiement
Sur les smartphones les plus récents, les informations de paiement tokenisées sont conservées dans un élément sécurisé matériel, un composant physiquement isolé du reste du système d'exploitation, appelé Secure Element sur les iPhone ou StrongBox sur l'écosystème Android. Ce composant, comparable à la puce d'une carte à puce, ne communique avec le reste du téléphone qu'à travers des canaux strictement contrôlés, ce qui rend son piratage logiciel extrêmement difficile même si le système d'exploitation venait à être compromis.
Certains modèles plus récents, notamment sur la gamme Samsung Galaxy S26 Ultra, combinent cet élément sécurisé à une authentification biométrique obligatoire (empreinte digitale ou reconnaissance faciale) avant chaque transaction au-delà d'un certain montant, renforçant encore le niveau de sécurité par rapport à une carte bancaire classique qui ne demande qu'un code à quatre chiffres au-delà du plafond sans contact.
Pourquoi le smartphone est-il jugé plus sûr que la carte physique ?
Trois éléments distinguent le paiement mobile de la carte bancaire classique : l'authentification biométrique systématique, l'absence de plafond légal sur le sans-contact (le plafond de 50 euros par transaction en France ne s'applique qu'aux cartes physiques, pas aux paiements via smartphone qui redemandent une authentification forte au-delà d'un certain seuil cumulé), et la possibilité de désactiver à distance un jeton compromis sans bloquer l'ensemble de la carte bancaire. En contrepartie, la dépendance à la batterie du téléphone reste une limite pratique bien réelle : un smartphone déchargé ne permet plus de payer, contrairement à une carte physique qui ne nécessite aucune alimentation.
Cartes virtuelles et portefeuilles multiples
Au-delà des cartes bancaires classiques, les portefeuilles numériques intègrent désormais des cartes de fidélité, des titres de transport, des clés de voiture virtuelles et, dans certains pays, des pièces d'identité numériques. Cette convergence transforme le smartphone en véritable porte-monnaie universel, ce qui pose de nouvelles questions en matière de sécurité numérique : que se passe-t-il si le téléphone est volé déverrouillé ? La réponse des fabricants a été de multiplier les couches d'authentification contextuelle, avec des vérifications supplémentaires dès qu'un comportement inhabituel est détecté (changement de localisation brutal, série de transactions rapprochées, appareil non reconnu par la banque).
Ce qui pourrait encore évoluer
La prochaine étape concerne l'interopérabilité renforcée entre écosystèmes fermés : sous la pression du régulateur européen, Apple a dû ouvrir l'accès à sa puce NFC à des applications de paiement tierces, ce qui n'était pas possible auparavant en dehors d'Apple Pay. Cette ouverture, encore récente, commence à profiter aux banques et fintechs européennes qui proposaient jusque-là des solutions de paiement mobile moins pratiques que celles d'Apple ou Google. On peut aussi s'attendre à une généralisation progressive du paiement biométrique sans carte du tout, où le smartphone ne serait plus qu'un intermédiaire parmi d'autres pour authentifier l'utilisateur directement auprès de sa banque.
En résumé, le paiement sans contact par smartphone repose sur une architecture de sécurité nettement plus robuste qu'on ne l'imagine généralement, grâce à la combinaison de la tokenisation, d'un composant matériel isolé et d'une authentification biométrique. De quoi rassurer les derniers réfractaires qui continuent, par habitude, à préférer sortir leur carte bancaire physique.
Le cas particulier des montres et objets connectés
La tokenisation ne se limite plus au smartphone : les montres connectées, à commencer par la Apple Watch Ultra 3, embarquent leur propre élément sécurisé et peuvent payer de façon totalement autonome, sans que le téléphone associé soit à proximité. Chaque appareil génère son propre jeton, indépendant des autres, ce qui signifie que la perte d'une montre connectée n'expose pas les données de paiement stockées sur le smartphone associé, et inversement. Cette approche décentralisée illustre bien la philosophie de sécurité du paiement mobile moderne : mieux vaut multiplier des jetons limités et révocables individuellement qu'exposer un identifiant unique et permanent comme le numéro de carte imprimé au dos d'une carte bancaire physique.
Pour choisir un smartphone en tenant compte de ces usages, mieux vaut privilégier un modèle récent doté d'un module de sécurité certifié à jour, un critère à croiser avec notre comparatif des meilleurs smartphones haut de gamme de la rentrée, qui détaille également les fonctions de sécurité biométrique propres à chaque modèle.